

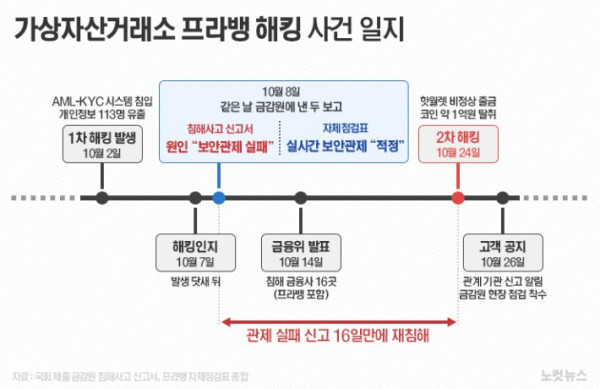
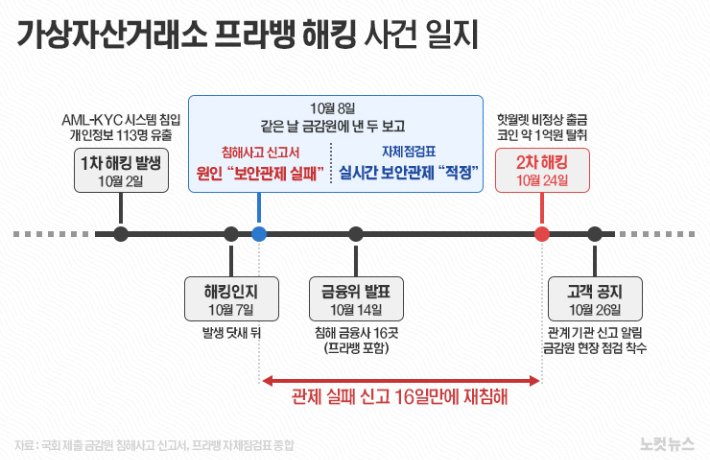
금융권 연쇄 해킹 사태의 일환으로 가상자산 거래소 프라뱅이 이달 초 해킹을 당한 사실이 확인됐다. 프라뱅은 금융감독원에 사고 원인을 '보안관제 실패'로 신고했으나, 같은 날 제출한 자체 점검표에서는 실시간 보안관제 체계를 '적정'으로 평가했다.
프라뱅은 2일 해킹을 당해 해커가 웹 취약점을 이용해 자금세탁방지(AML) 시스템과 고객신원확인(KYC) 시스템에 침입했으며, 이로 인해 고객 113명의 개인정보가 유출된 것으로 보고했다. 사고 발생 닷새 후인 7일에 침입 사실을 인지하고 8일에 금감원에 신고했다. 신고서에는 사고 원인으로 '웹 취약점 이용'과 '보안관제 실패'가 적시됐다.
그러나 프라뱅은 같은 날 제출한 점검표에서 사이버 위협 및 침해 시도에 대한 조기 탐지·대응 체계가 '적정'하다고 평가했다. 이 점검표는 금감원이 금융권 연쇄 해킹에 대응하기 위해 12개 항목을 점검하고 결과를 제출하도록 한 것이다. 프라뱅은 외부 접속 통로 제거, 접근권한 관리, 보안 업데이트 등 3개 항목을 '미흡'으로 평가했으나 개선계획란은 '해당 없음(N/A)'으로 제출했다.
이후 프라뱅은 24일에 다시 해킹을 당해 1억 원 규모의 자산 피해가 발생했다. 프라뱅은 코인을 온라인에 보관하는 '핫월렛'에서 비정상적인 출금을 탐지하고 서비스를 잠정 중단했다. 26일에는 피해 자산이 약 1억 원 규모라고 공지하며, 회원의 피해 자산을 전액 회사 자산으로 보전할 계획이라고 밝혔다.
금감원은 현장 점검에 착수해 구체적인 피해 규모와 탈취된 코인 종류 등을 조사하고 있다. 황석진 동국대 국제정보보호대학원 교수는 유출된 가상자산이 이더리움과 폴리곤 네트워크를 통해 출금된 USDT(테더)와 SUT(슈퍼트러스트)로, 전체 유출액의 약 98%를 차지한다고 밝혔다.
업계에서는 보안 인력과 투자 여력이 부족한 가상자산 거래소를 중심으로 재침해 우려가 커지고 있다. 금융당국은 이달 14일 침해사고를 확인한 금융사 16곳에 대해 점검을 진행할 예정이다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0