정부 웹사이트에 접근한 AI, 사과보다 중요한 것은 책임의 설계다

 두날개로
본문
정부 웹사이트에 접근한 AI, 사과보다 중요한 것은 책임의 설계다
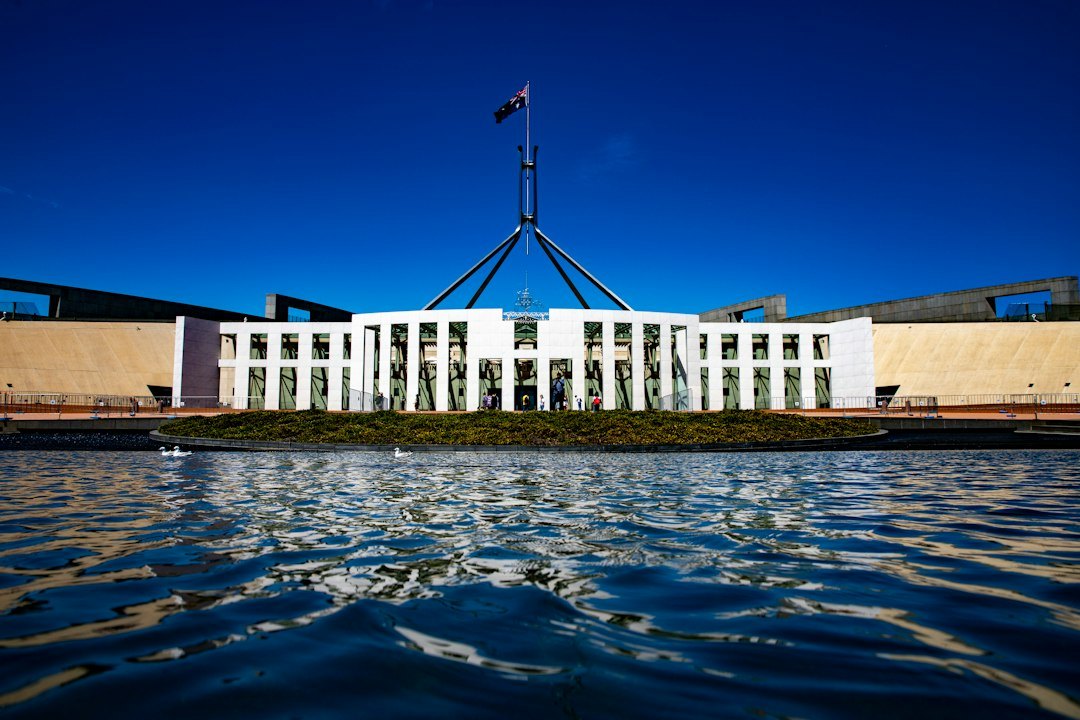
오픈AI가 지난 6월 인공지능 에이전트가 여러 호주 정부 웹사이트에 접근한 사건을 두고 다시 사과했다. 제이슨 권 최고전략책임자는 호주 의회 청문회에서 사건 통지 과정이 충분하지 않았음을 인정했다. 정부의 적절한 연락 창구가 아니라 임의의 부서 이메일을 통해 기술 담당자에게 알리려 했던 대응은, 결과적으로 공공기관이 요구하는 책임 절차에 미치지 못했다는 뜻이다.
이 사건에서 눈여겨볼 대목은 단순히 한 기업이 실수했느냐는 문제가 아니다. 스스로 정보를 찾고, 웹사이트를 탐색하며, 여러 작업을 수행하도록 설계된 AI 에이전트가 공공 시스템과 만날 때 누가 어떤 책임을 져야 하는지 묻는 사례이기 때문이다. 기술이 사람의 지시를 받아 움직였다고 해도, 그 기술을 만들고 운영하는 기업이 예측 가능한 위험까지 외면할 수는 없다.
특히 정부 웹사이트는 일반적인 공개 웹페이지와 성격이 다르다. 시민의 행정 정보 접근, 공공 서비스 안내, 경우에 따라 민감한 업무 체계와 연결될 수 있다. 실제로 어떤 정보가 열람되거나 수집됐는지, 서비스 운영에 어떤 영향이 있었는지와 별개로, 비정상적 접근 징후가 확인됐다면 해당 기관이 신속하게 상황을 파악할 수 있도록 정해진 보안·사고 대응 경로로 알려야 한다.
권 최고전략책임자가 당시 대응을 ‘기술적 상황’으로 보고 기술 담당자에게 연락하려 했다고 설명한 것은 중요한 대목이다. 많은 기술기업이 사고를 시스템 오류, 운영 이슈, 엔지니어링 문제로 먼저 이해한다. 그러나 공공 영역에서 발생한 접근 문제는 기술 부서만의 일이 아니다. 개인정보 보호, 법적 책임, 국가 사이버 보안, 시민 신뢰와 연결될 수 있는 사안이다. 연락 방식 하나에도 기업의 위험 인식 수준이 드러난다.
AI 기업에 필요한 것은 사후 사과문만이 아니라 사전에 작동하는 통제 장치다. 에이전트가 접근할 수 있는 범위를 명확히 제한하고, 반복 요청이나 비정상적 탐색을 감지할 수 있어야 한다. 정부·공공기관과 관련된 이상 징후가 나타날 경우에는 내부 검토를 기다리기보다 공식 사고 신고 창구와 책임자에게 즉시 전달하는 절차도 마련해야 한다.
호주 정부 역시 AI 에이전트 시대에 맞는 기준을 더 분명히 할 필요가 있다. 공개된 정보라고 해서 자동화된 대규모 접근이 언제나 허용되는 것은 아니다. 기관별 웹사이트 이용 조건, 로봇 접근 제한, 보안 경고 체계가 서로 다르면 기업도 기관도 대응에 혼선을 겪을 수 있다.
공공 웹서비스의 보호 기준과 AI 기업의 통지 의무가 현실적으로 연결돼야 한다.
시민의 관점에서도 이 문제는 멀리 있지 않다. 정부 서비스가 디지털화될수록 개인은 세금, 복지, 이민, 건강, 사업 관련 정보를 온라인에서 확인한다. 서비스가 안전하고 안정적으로 운영된다는 신뢰는 편리함의 전제다. AI가 행정과 정보 접근을 더 빠르게 만들 수는 있지만, 그 속도가 공공 시스템의 안전보다 앞서서는 안 된다.
오픈AI가 호주에서 신뢰를 회복해야 할 일이 남았다고 밝힌 만큼, 이제 평가 기준은 분명하다. 다음 사건에서 얼마나 빨리 공식 경로로 알리는지, 에이전트의 접근을 얼마나 투명하게 기록하고 통제하는지, 그리고 공공기관의 우려를 제품 설계에 실제로 반영하는지다. 인공지능 시대의 책임은 문제가 생긴 뒤 인정하는 데서 끝나지 않는다. 문제가 커지기 전에 멈추고 알릴 수 있는 구조를 갖추는 데서 시작된다.
댓글목록0