

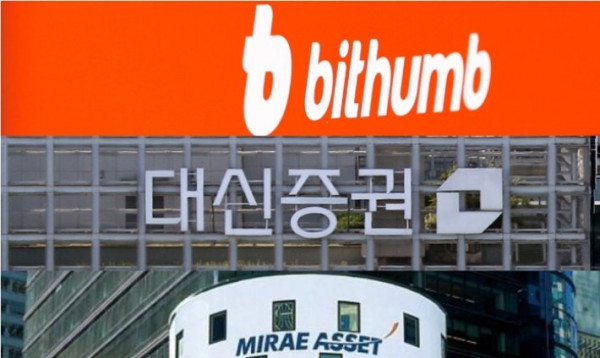
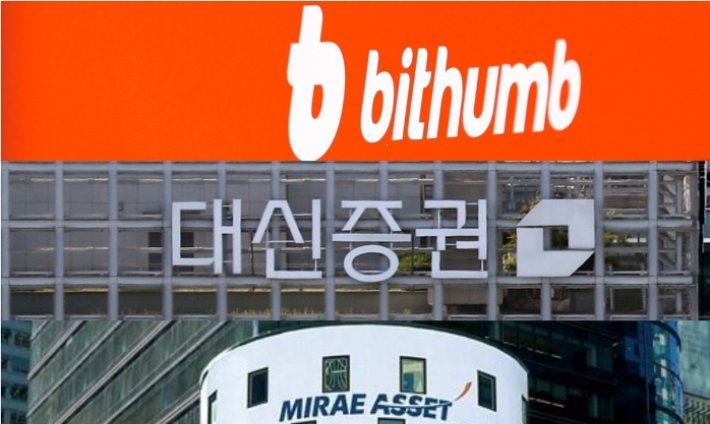
정부가 지난해 롯데카드 해킹 사건 이후 범정부 정보보호 대책을 발표한 지 1년 만에 금융권 전반에서 해킹 사건이 발생했다. 최근 대신증권, 미래에셋자산운용, 빗썸에서 해킹 피해가 확인됐다.
대신증권은 28일 보도자료를 통해 지난 17일 비대면 증권계좌 개설 연계서버에 해커의 비정상적인 접근 징후가 포착됐다고 밝혔다. 금융보안원과 함께 6만여 건의 이상신호를 조사한 결과, 총 3만8490명의 개인 정보가 유출된 것으로 나타났다. 유출된 정보에는 이름, 이메일, 주소, 통신ID, 은행명, 입출금 계좌번호, 대신증권 종합계좌번호, 휴대전화번호 등이 포함된다.
미래에셋자산운용은 일부 웹 시스템에서 외부 IP의 비정상적인 접근 정황으로 인해 정보 유출이 발생했다고 공지했다. 그러나 이들은 개인 고객 대상 서비스가 아닌 일반 고객 정보는 포함되지 않으며, 고유식별정보와 개인 민감정보 유출은 없다고 설명했다.
빗썸 관계자는 27일 사내 메신저에 대한 해킹 공격 시도가 있었고, 임직원 정보 탈취 피해가 발생했다고 전했다. 가상자산 탈취와는 관련이 없지만, 일부 고객 정보 유출 여부에 대해 추가 확인 중이라고 밝혔다.
금융감독원은 대신증권과 빗썸에 대한 현장 점검을 진행 중이며, 미래에셋자산운용에 대한 점검도 조만간 착수할 것이라고 밝혔다. 금융위원회는 가상자산업권 등 전자금융거래법이 적용되지 않는 업권에 대해서도 보안 조치를 강화할 계획이라고 전했다.
이번 해킹 사건은 금융권 전반에서 관리 부실이 여전하다는 지적을 받고 있다. 전문가들은 기존의 보안 대책이 제대로 시행되고 있는지 점검해야 한다고 강조하고 있다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0