

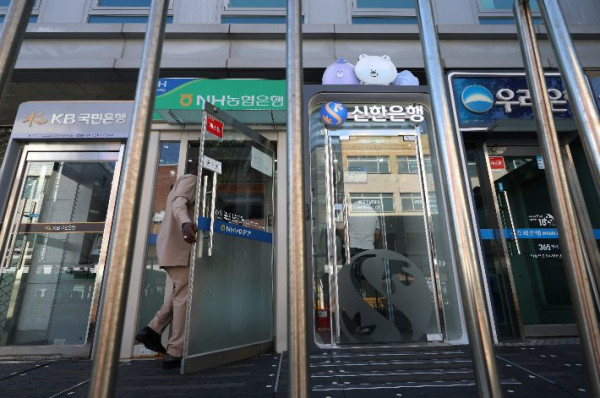
최근 은행 등에서 발생한 해킹 사건에서 동일 공격자가 인공지능(AI) 도구를 활용한 정황이 발견됐다.
5일 금융당국에 따르면 신한은행, KB국민은행, 하나은행, BNK부산은행, 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 7개 금융사의 침해 사고에서 동일한 공격자의 인터넷주소(IP)가 여러 곳에서 확인됐다. 공격자는 IP를 변경하며 지속적으로 공격을 감행한 것으로 파악됐다.
금융당국은 공격자가 AI 도구를 이용해 다수의 금융사를 대상으로 대량 자동화된 공격을 했을 가능성을 제기하고 있다. 신한은행 해킹사고의 경우, 공격자는 한국을 포함해 미국, 일본, 홍콩, 싱가포르, 베트남, 태국, 영국 등 여러 국가의 IP를 사용한 것으로 조사됐다.
이번 해킹으로 인해 직원 및 대출 모집인용 부가 시스템에서 정보가 유출됐으나, 인터넷 및 모바일 뱅킹 등 대고객 서비스에는 영향이 없었던 것으로 확인됐다. 보안업계에서는 공격 서버에서 '중국어 문자열'이 발견됐다는 지적도 나왔다. 문종현 지니언스 시큐리티센터장은 공격에 사용된 웹서버의 HTML 제목에서 'ARTEX-AI 자율 침투테스트 콘솔'이라는 중국어 문구를 확인했다고 밝혔다. ARTEX는 대형언어모델(LLM)을 기반으로 한 중국어 중심의 오픈소스 침투테스트 도구이다. 그러나 이 도구가 실제 공격에 사용되었는지는 금융당국이나 신한은행을 통해 공식 확인되지 않았다.
금융당국은 해킹 사고를 3개 유형으로 분류해 대응하고 있다. 정보조회 서비스의 경우 본인 확인 절차가 누락된 것으로 확인되어, 인증 절차가 없는 서비스는 전수조사해 오류를 수정하거나 차단하도록 했다. 직원 업무지원 서비스는 모바일 단말기 접근 통제가 누락되어 정보가 탈취된 것으로 보고, 사전 등록된 단말기로만 접속할 수 있도록 통제를 강화하고 취약한 웹서비스는 즉시 개선하도록 했다. 홈페이지 서비스는 해커가 알려진 보안 취약점을 이용해 악성코드를 설치하고 고객정보가 포함된 로그파일을 탈취한 것으로 파악됐다. 이에 따라 알려진 취약점은 조치하거나 서비스를 차단하는 등 보안 통제를 강화하고 있다.
금융감독원은 전 금융권 약 500개사에 공격 IP와 보안 유의사항을 전파했다. 은행과 카드는 오는 6일까지, 증권, 보험, 저축은행, 전자금융업자는 오는 8일까지 긴급 점검을 완료해야 한다. 점검 항목은 공격 IP 차단 및 피해 조사 여부, 외부 노출 IT 자산 및 서비스 식별 및 보안 강화 여부 등 12개 항목으로 구성되어 있으며, 체크리스트에 따라 점검해 미흡 사항이 발견되면 즉시 보완해야 한다.
이억원 금융위원장은 전날 전체 금융권 회장과 침해사고 발생 금융사 임원들을 소집해 대응 방안을 논의하며, 금융권 전체가 현재 상황을 엄중하게 인식하고 최고 수준의 경각심을 가져야 한다고 강조했다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0