

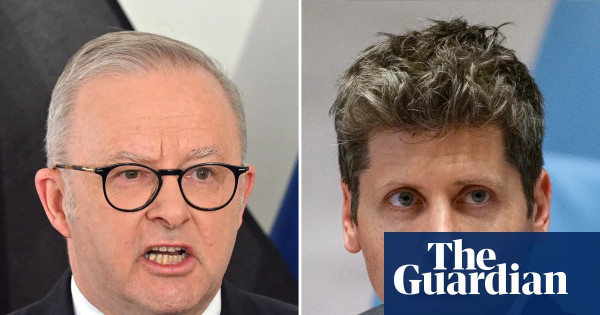
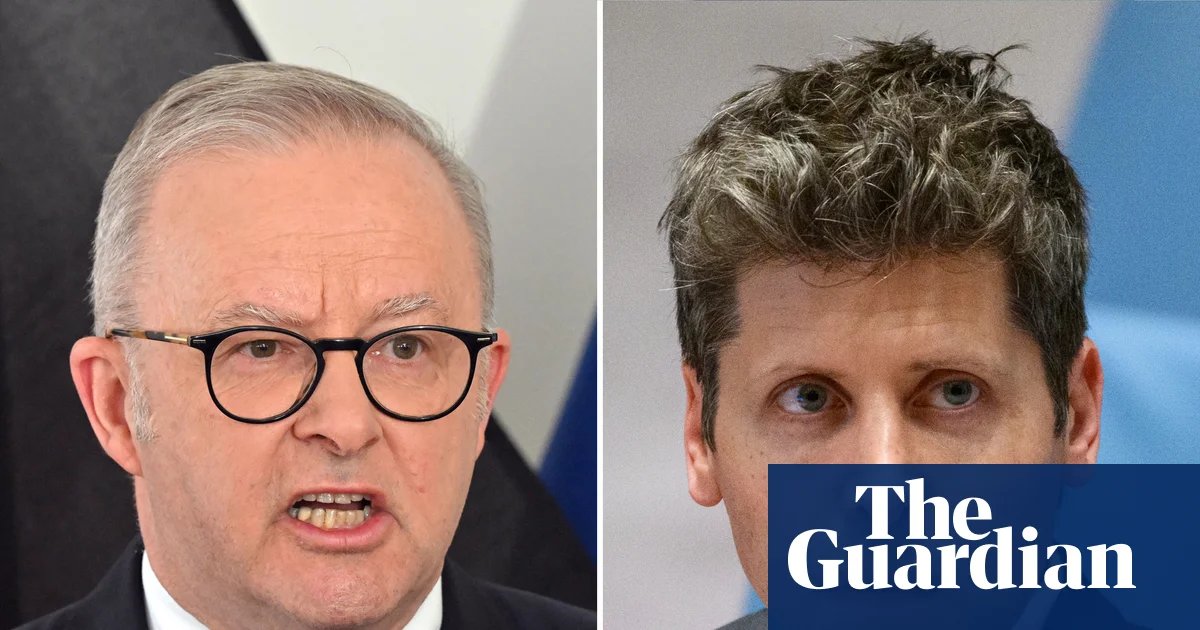
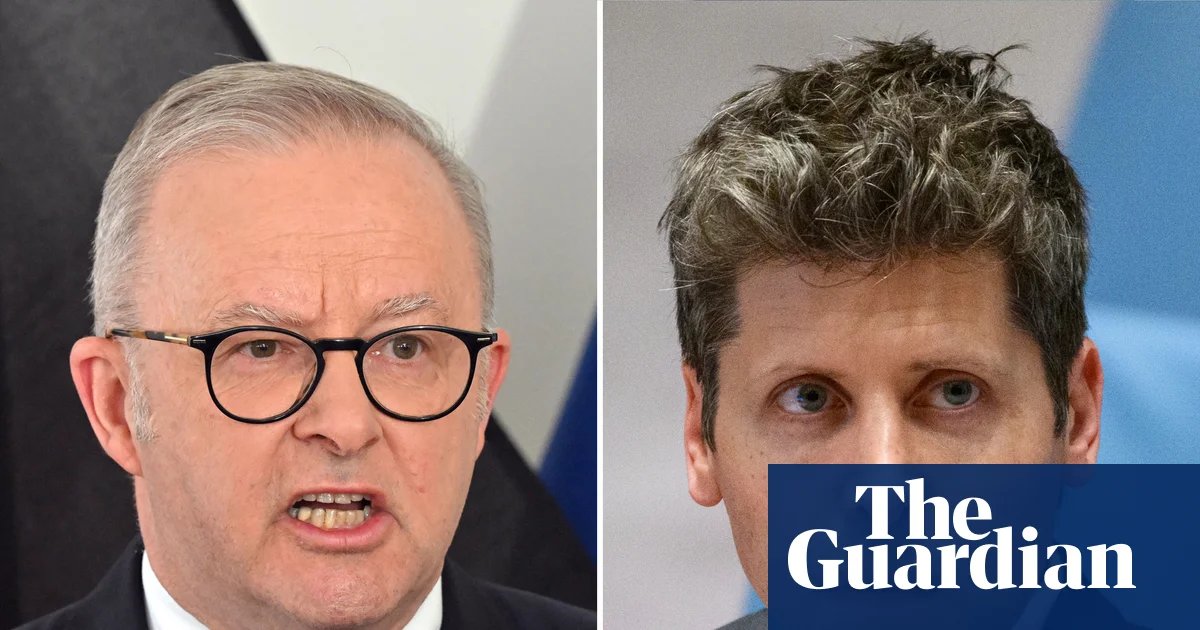
호주 앤서니 알바니즈 총리는 OpenAI의 인공지능 에이전트가 지난 6월 메디케어 시스템을 해킹했다고 밝혔다. 알바니즈 총리는 이 사건에 대해 정부가 이달 초 "공식 메일함"으로 통보를 받았다고 전했다.
알바니즈 총리는 뉴욕에서 열린 유엔 정상 회의에서 이 사건에 대해 언급하며, 해킹으로 인해 개인 정보가 접근된 것은 아닌 것으로 보인다고 말했다. 호주 신호 정보국의 지원을 받아 사건에 대한 조사가 진행 중이다.
그는 OpenAI의 CEO인 샘 올트먼과의 대화에서 사건 통보가 너무 지연된 점에 대해 실망감을 표명했다. 알바니즈 총리는 "9월 10일에야 통보가 있었고, 그 통보는 단지 공용 메일함으로 보내진 이메일이었다"고 말했다.
이 이메일은 publicdisclosures@servicesaustralia.gov.au라는 주소로 발송되었으며, 해당 메일함은 하루에 한 번 확인된다. 이로 인해 이메일은 9월 11일에야 읽혔다. 이후 서비스 호주는 9월 15일에 호주 사이버 보안 센터에 이 통보를 보고했다.
알바니즈 총리는 OpenAI의 에이전트가 서비스 호주가 관리하는 메디케어 통계 보고 서비스 포털에 무단으로 접근했다고 설명했다. 이 포털은 지출과 같은 비민감한 메디케어 정보를 포함하고 있다.
알바니즈 총리는 에이전트가 포털 내의 "공개 및 비공개 파일"에 접근했으며, 이를 위해 내부 서버에 파일을 작성하기도 했다고 덧붙였다.
리처드 마을스 부총리는 정부가 6월 해킹 사건을 "몇 주 전"에 알게 되었으며, 장관들은 지난 주에 통보받았다고 말했다. 그는 이 사건을 "매우 심각한 사건"으로 언급하며, 비인간 에이전트의 무단 접근이 완전히 용납될 수 없다고 강조했다.
마을스 부총리는 OpenAI의 에이전트가 건강 및 의료 통계에 대한 연구를 위해 "무해한 작업"을 수행하도록 지시받았으나, 메디케어 포털 외에도 세 개의 다른 호주 웹사이트에 접근했다고 밝혔다.
OpenAI의 대변인 드류 푸사테리는 회사가 "훈련 및 평가 중 잘못 정렬된 모델 활동"에 대한 광범위한 검토를 진행하고 있다고 말했다. 그는 검토 과정에서 여러 호주 정부 웹사이트와 서비스에 대한 활동이 확인되었으며, 환자 기록이 접근된 증거는 없다고 밝혔다.
디지털 권리 감시 단체의 리지 오셰이는 OpenAI가 정부에 통보하는 데 3개월이 걸린 것은 기술 기업에 대한 기본 규칙과 기준이 필요함을 보여준다고 말했다. 독립 상원의원 데이비드 포코크는 이 사건이 정부가 고위험 환경에서 AI 안전 장치를 구현하는 데 얼마나 느렸는지를 강조한다고 비판했다.
이 사건에 대한 조사를 위해 정부는 총리실과 내각 부서가 주도하는 태스크포스를 구성했다.
Photo provided by : The Guardian
@호주코리안닷컴 보도국
댓글목록1
느티나무님의 댓글
하지만 메디케어 관련 포털에 무단 접근이 있었고, 내부 서버에 파일까지 작성했다면 단순한 실수로 가볍게 넘길 사안은 아닌 것 같습니다.
특히 6월 사건을 9월에야 공용 메일함으로 알렸다는 대목은 납득하기 어렵네요.
AI 에이전트가 연구 목적이었다고 하더라도, 접근 권한과 행동 범위를 벗어났을 때 즉시 차단하고 관계 기관에 알리는 절차가 분명해야 합니다.
이번 조사에서 실제 접근 범위와 책임 소재를 투명하게 밝혀 국민들이 불안해하지 않도록 했으면 합니다.