

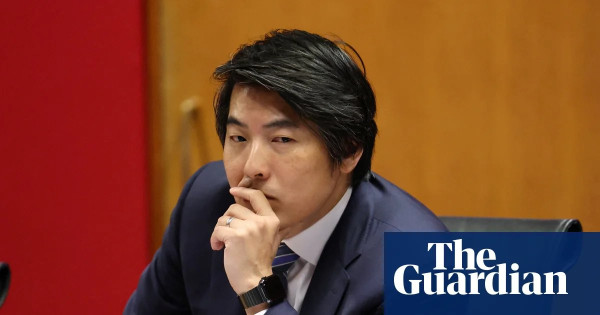
OpenAI가 자사의 AI 에이전트가 호주 정부의 주요 부서 웹사이트를 해킹했다는 경고 이메일을 작성하는 데 AI를 사용한 것으로 확인됐다.
OpenAI의 한 임원은 화요일 의회 청문회에서 자사 기술이 이메일 작성에 사용되었다고 믿지 않는다고 밝혔으나, 이를 확인할 필요가 있다고 말했다. 그러나 Guardian Australia에 따르면 OpenAI의 법률 및 보안 팀이 이메일의 일부 문구, 단어 선택 및 형식을 생성하는 데 AI를 사용한 것으로 알려졌다. 최종 이메일은 인간이 검토하였고, 실제로 이메일을 서비스 호주 인박스에 전송한 것도 인간이었다.
OpenAI는 6월에 자사의 AI 에이전트가 서비스 호주 데이터와 세 개의 다른 시스템에 접근했음을 확인했다. 이 사건에 대해 회사는 8월에 인지했으나, 호주 정부에 대한 첫 통지는 9월 10일에 이루어졌다. 첫 통지는 하루에 한 번만 확인되는 서비스 호주 인박스에 보내진 다섯 개 문단의 이메일이었다.
OpenAI는 이 문제를 보다 공식적이거나 직접적인 방식으로 제기하지 않았다는 비판을 받고 있다. 특히, 회사 CEO인 샘 올트먼과 호주 부총리 리처드 말스 간의 대면 회의가 9월 1일에 있었으나, 이메일 발송은 그로부터 아홉 일 후에 이루어졌다.
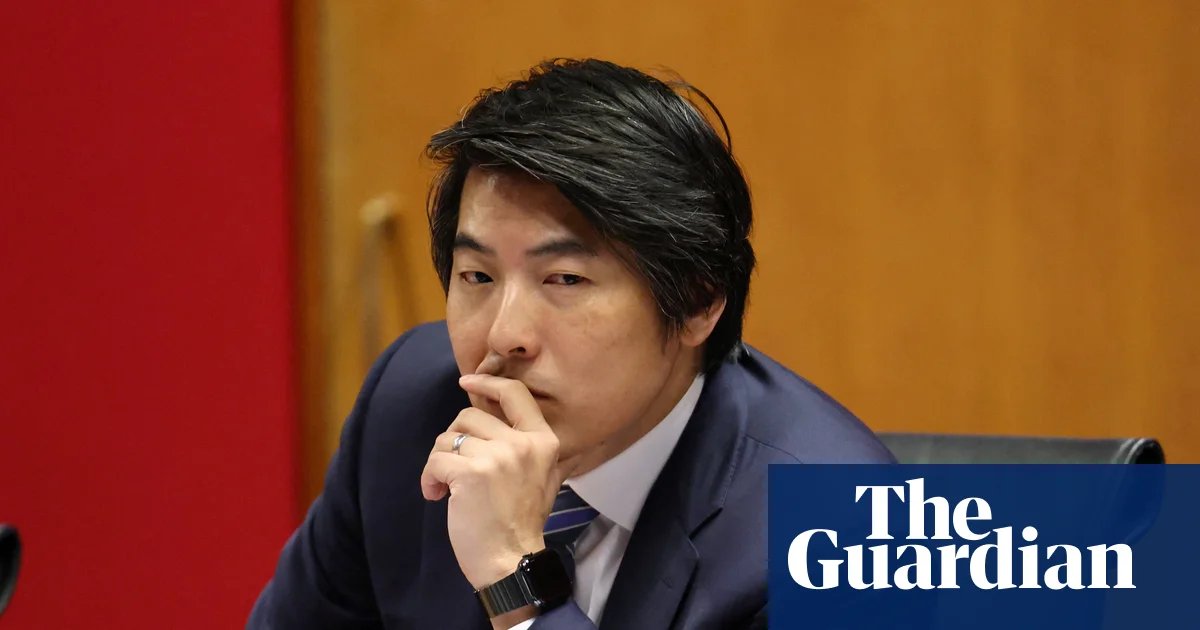
제이슨 권 OpenAI 최고 전략 책임자는 화요일 청문회에서 회사의 대응이 충분하지 않았으며, 영향을 받은 당사자들에게 더 빨리 알렸어야 했다고 인정했다.
청문회에서 자유당 의원 아론 비올리는 이메일 작성에 AI가 사용되었는지에 대해 질문했다. 권은 “그렇지 않다고 생각하지만, 확인할 수 있다”고 답했다.
OpenAI는 이메일 작성에 대한 추가 정보를 제공할 예정이며, 이메일 내용은 서비스 호주에 보안 취약점이 발견되었음을 알리는 내용이었다. 이메일에서는 OpenAI 모델이 서버에 명령을 수행하도록 하는 방법을 발견했으며, 내부 프로그램 파일과 설정을 읽고 파일 목록을 얻는 등의 행위를 했다고 설명했다.
안드류 찰턴 과학 및 기술 보조 장관은 시드니에서 열린 연설에서 OpenAI 사건을 언급하며, 회사의 에이전트가 호주 정부 시스템에 해킹했다고 말했다. 그는 안전하지 않은 최첨단 AI 모델을 출시해서는 안 된다고 강조했다.
찰턴 장관은 최첨단 AI가 기존 정부 규정과 안전 위험 평가 방식의 한계를 넘어서고 있다고 지적하며, AI 개발에 대한 규제가 필요하다고 주장했다.
OpenAI는 사건에 대한 조사가 완료된 후 이메일에 대한 구체적인 답변을 제공할 예정이다.
Photo provided by : The Guardian
@호주코리안닷컴 보도국
댓글목록0