

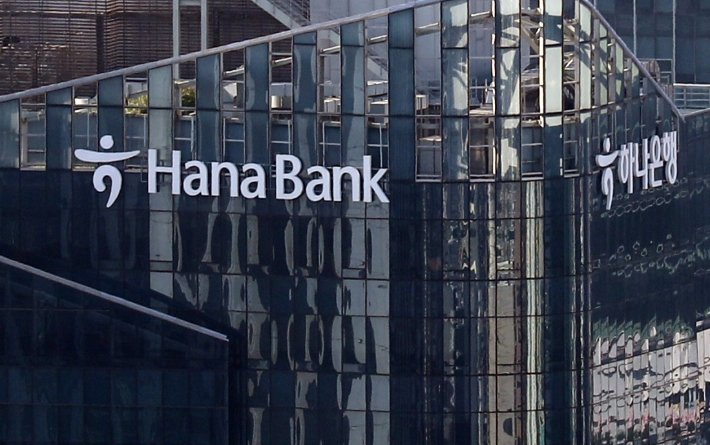
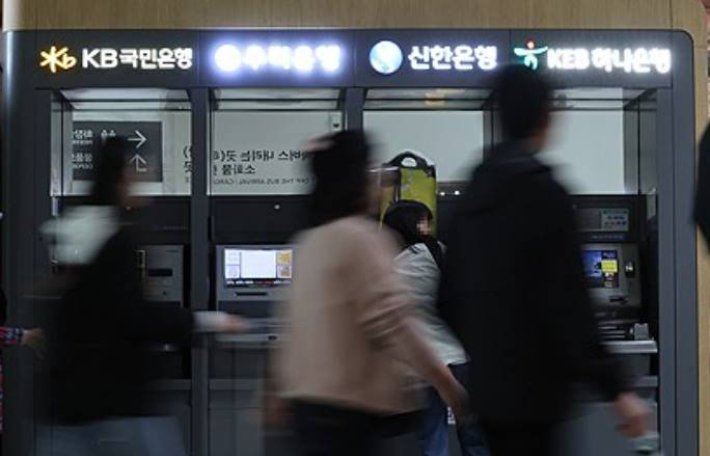
하나은행과 BNK부산은행에서 외부 해킹으로 고객정보가 유출되는 사고가 발생했다. 하나은행은 2일 고객 89명의 정보가 유출된 것으로 확인했다고 밝혔다. 유출된 정보에는 주민등록번호, 성명, 주소, 이메일주소, 전화번호, 휴대전화번호, 직장명 등이 포함된다.
하나은행 측에 따르면 이번 사고는 외부 해킹 에이전트가 영업지원시스템(ODS)에 비정상적으로 접근하는 과정에서 발생했다. 은행은 해당 시스템이 인터넷 및 모바일 뱅킹 거래 시스템과는 별개의 채널로, 고객의 금융거래 정보 유출과는 관련이 없다고 설명했다.
하나은행은 전일인 10월 1일 타 금융기관의 해킹 시도를 인지한 즉시 금융감독원 및 유관기관에 관련 내용을 보고하고, 전사적인 비상 대응 체계를 가동하고 있다고 밝혔다. 또한, 침해 정황을 포착한 직후 해당 IP 및 유사 시스템에 대한 긴급 차단과 점검을 완료했으며, 긴급 대응 TF 및 침해사고대응반을 소집해 추가 피해 방지에 만전을 기하고 있다.
하나은행은 피해 대상 고객들에게 개별 통보를 진행 중이며, 향후 정보 유출로 인해 실제 피해가 발생할 경우 관련 규정에 따라 전액 보상할 예정이라고 덧붙였다.
BNK부산은행도 같은 날 외부 해킹 공격으로 외주 직원 개인정보 11건이 유출됐다고 밝혔다.
앞서 신한은행에서도 해커 공격으로 2만5000명의 고객정보가 유출되었으며, KB국민은행에서도 외부 비인가자의 침입으로 고객 119명의 정보가 유출된 바 있다.
금융당국은 잇따른 금융권 해킹 사고의 공격 수법이 동일하거나 유사한지, 인공지능(AI) 에이전트가 공격에 활용됐는지 등을 확인하고 있는 것으로 알려졌다. 금융위원회는 이날 신진창 사무처장 주재로 금융감독원, 금융보안원, 주요 은행 및 카드사 등이 참석한 긴급 상황대응 회의를 열고 대응책을 논의했다. 금융회사에는 외부에서 접근할 수 있는 시스템의 보안 취약점과 접근통제 현황 등을 점검하도록 지시했다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0