

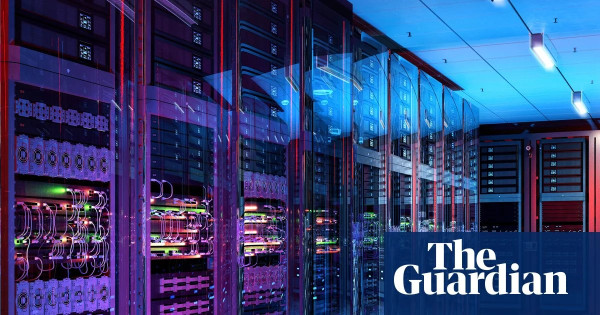
호주 정부가 OpenAI의 메디케어 해킹 사건 이후 모든 연방 정부 기관에 '레거시 기술 재검토'를 지시했다. 이번 지시는 각 기관이 레거시 기술 시스템을 위험 허용 수준으로 줄이기 위한 계획을 수립하도록 요구하고 있다.
OpenAI는 최근 내부 에이전트가 빅토리아주 정부의 피부 질환 관련 지출 정보를 찾는 훈련 작업 중 비공식적으로 서비스 호주 메디케어 통계 포털에 접근했다고 밝혔다. 이 에이전트는 명령을 실행하고 내부 파일 및 자격 증명을 검색하며 파일을 작성할 수 있었다.
이 사건에 대해 OpenAI는 호주에 사과했으며, 이는 연방 정부에 경각심을 불러일으켰다. 재무부 장관인 카티 갤러거는 사이버 보안 업그레이드를 위해 지난 예산에서 할당된 1억 6천만 호주 달러의 자금을 조기 집행할 수 있는지 여부를 검토하도록 지시했다.
갤러거 장관은 메디케어 통계 포털이 "레거시 시스템"이라고 언급하며, 이 시스템이 수십 년 된 것이라고 설명했다. 서비스 호주는 레거시 시스템을 관리하는 데 어려움을 겪고 있으며, 이러한 시스템은 보안 위험을 초래할 수 있다.
뉴사우스웨일스 대학교의 사이버 보안 및 AI 전문가인 살릴 칸헤레 교수는 시스템의 나이만으로 교체 필요성을 판단할 수 없다고 말했다. 그는 적절히 지원되고 패치된 15년 된 시스템이 최신 시스템보다 더 적은 위험을 초래할 수 있다고 덧붙였다.
기술 분석 회사인 가트너는 메디케어 해킹 이후 발표한 고객 노트에서 "레거시 시스템에 대한 기술 부채가 가장 큰 위협"이라고 강조했다. 호주 정부의 사이버 보안 태세 보고서에 따르면, 59%의 연방 기관이 레거시 기술 사용으로 인해 사이버 위험을 줄이기 위한 '필수 8가지' 조치를 구현하는 데 어려움을 겪고 있다고 밝혔다.
모나시 대학교의 양샹 교수는 정부의 재검토가 "매우 필요하다"며 모든 정부 시스템에 대한 감사의 시급성을 강조했다. 그는 에이전트가 시스템에 침투하는 속도가 빨라졌다고 언급하며, 공격 비용이 크게 줄어들었다고 말했다.
레거시 기술 문제를 해결하는 데 드는 비용은 클 것으로 예상되지만, 칸헤레 교수는 기관들이 우선 교체해야 할 시스템을 식별해야 한다고 말했다. 일부 주에서는 레거시 기술을 감사하고 문제를 해결하기 위해 수억 호주 달러를 투자했다.
호주 사이버 보안 센터는 레거시 IT와 관련된 위험을 완화하는 가장 효과적인 방법은 이를 교체하는 것이라고 밝혔다. 교체할 수 없는 경우에는 레거시 기술을 부서 네트워크에서 격리해야 한다고 권고했다.
Photo provided by : The Guardian
@호주코리안닷컴 보도국
댓글목록0