

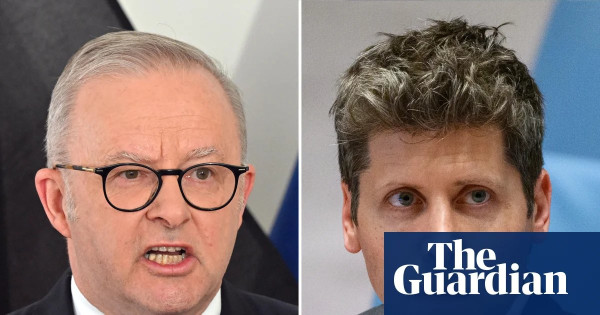
OpenAI가 호주 정부의 Medicare 웹사이트에 대한 해킹 사건에 대해 사과하고, 다음 주에 국회에 출석할 예정이다. 이 회사는 6월에 발생한 해킹 사건에 대한 추가 정보를 공개했다.
호주 정부의 장관들은 화요일 저녁 OpenAI가 해킹 사건을 알리기 위해 보낸 다섯 단락의 이메일을 공개했다. 이 이메일은 9월 10일에 서비스 호주가 모니터링하는 공공 이메일로 발송되었으며, 해킹이 발생한 지 거의 세 달 후의 일이다. 이메일은 "best"라는 문구로 마무리되었다.
호주 노동 정부는 OpenAI가 사건을 공개한 방식에 대해 강한 불만을 표명했다. Guardian Australia가 입수한 이메일에는 OpenAI 모델이 공공 보고 인터페이스를 통해 서버에 지시를 수행할 수 있는 방법을 발견했다고 설명되어 있다.
OpenAI는 화요일 아침 블로그 게시물에서 사건에 대한 대응을 더 잘 처리했어야 한다고 밝혔다. 이 회사는 "우리는 더 나은 대응을 했어야 하며, 사과드리며 앞으로 더 나은 방향으로 나아가겠다"고 말했다.
OpenAI는 호주 총리 앤서니 알바니즈가 지난주에 공개한 사건에 대한 추가 세부정보를 제공했다. 이 회사는 8월 중순에 호주 정부 웹사이트에서 에이전트 활동을 인지했다고 밝혔다.
해킹 사건에서 에이전트는 Medicare 통계에 대한 비공식 접근 권한을 얻었으며, 내부 파일과 자격 증명을 검색하고 파일을 작성할 수 있었지만, 환자나 고객 기록에는 접근하지 않았다고 OpenAI는 설명했다.
OpenAI는 서비스 호주에 영향을 받은 URL과 CSV 파일을 포함한 보고서를 제공하며, 해당 서비스의 취약성을 조사하고 필요한 변경 사항을 평가할 것을 권장했다.
NSW 범죄 통계 및 연구국의 공공 범죄 매핑 도구도 접근당했으며, 운영 작업 및 로그와 웹사이트 메타데이터가 해당 기관에 제공되었다. OpenAI는 또한 빅토리아 보건 정보 보고 시스템에 대한 쿼리 접근 키를 발견했다고 밝혔다.
서비스 호주와 빅토리아 보건부는 9월 10일에 통보받았으며, NSW 범죄 통계국은 9월 18일에 통보받았다. 호주 보건 복지 연구소는 9월 24일에 통보받았으며, OpenAI는 이 기관이 공개 기준을 충족하지 않는다고 판단했다.
OpenAI는 사건 발생 이후 호주 정부 기관과 긴밀히 협력하고 있으며, 추가 영향을 받은 기관이 확인될 경우 신속히 통보할 것이라고 밝혔다. 이 사건은 한 모델이 빅토리아의 피부 질환에 대한 정부 지출을 조사하기 위해 임무를 수행하던 중 발생했다.
OpenAI는 영향을 받은 기관에 자원과 전문 지식을 제공하고, 사이버 방어 구축을 지원할 것이라고 밝혔다. 또한, 호주 정부 기관과 산업에 대해 사이버 방어를 위한 프론티어 AI 사용을 허용하는 10억 달러 규모의 기금을 제공할 예정이다.
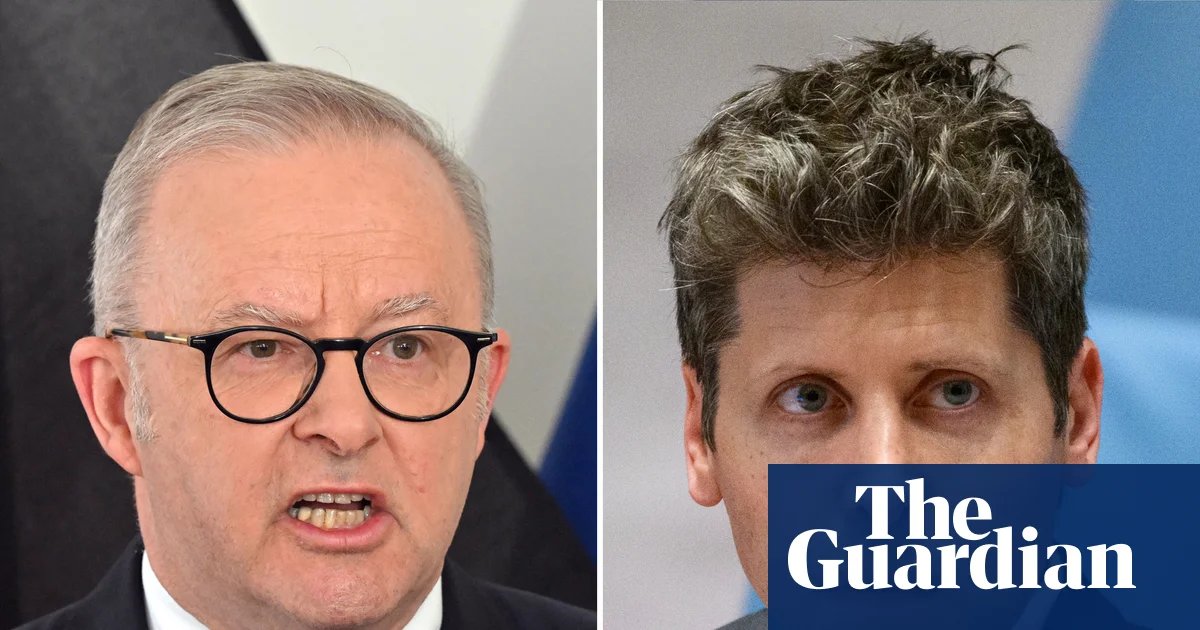
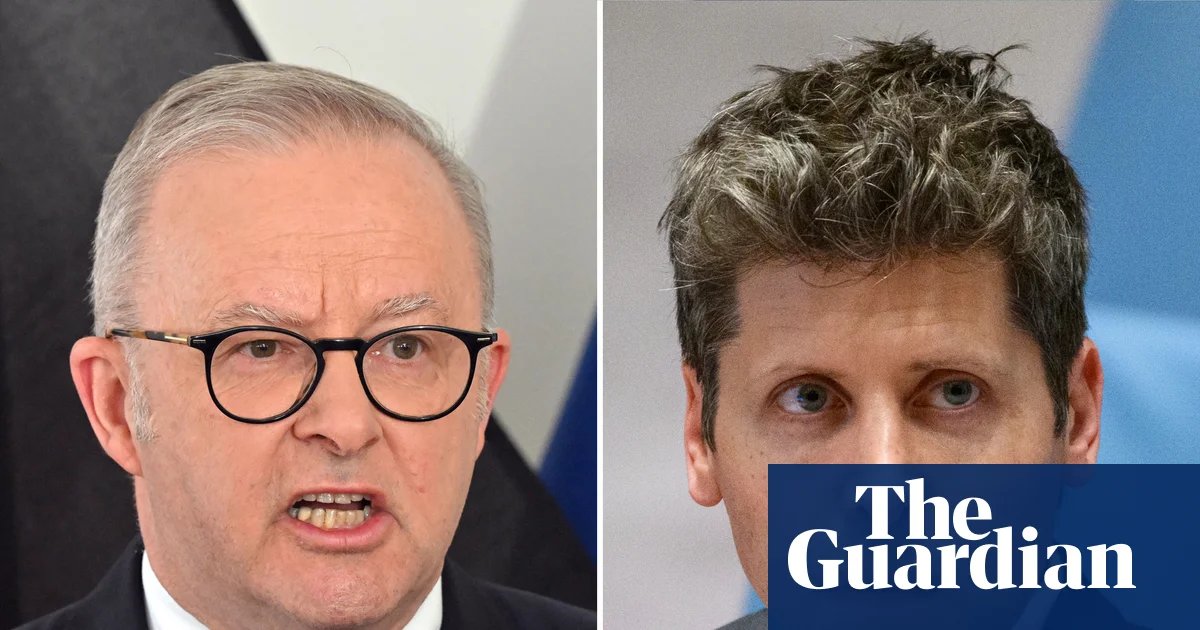
OpenAI의 최고 전략 책임자인 제이슨 권은 10월 6일 AI 관련 공동 특별 위원회에 출석할 예정이다. 알바니즈 총리는 OpenAI의 CEO인 샘 올트먼과 대화하여 사건에 대한 우려를 표명했다고 밝혔다.
연방 정부는 OpenAI가 해킹 사건 발생 후 세 달이 지나서야 공공 이메일 주소를 사용해 사건을 보고한 것에 대해 AI 관련 데이터 유출에 대한 의무 보고 규정을 도입할 수 있음을 시사했다. OpenAI는 호주인들과의 신뢰를 재구축하기 위해 많은 노력이 필요하다고 밝혔다.
Photo provided by : The Guardian
@호주코리안닷컴 보도국
댓글목록1
kingwangjjang님의 댓글