

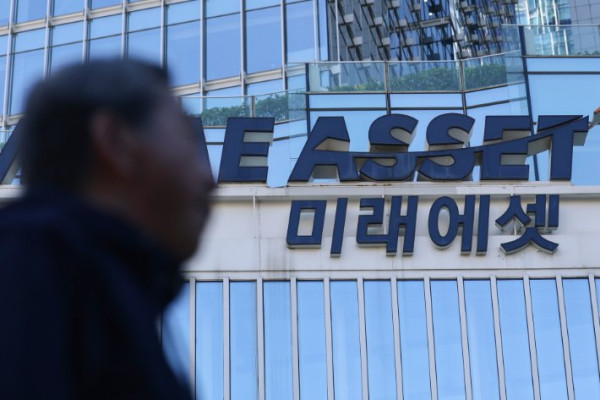
미래에셋그룹 계열사 4곳이 해킹 피해를 입은 가운데, 미래에셋자산운용의 '연기금투자풀' 홈페이지가 집중 공격받은 것으로 확인됐다. 해커는 보안 허점을 이용해 연기금 수익률 자료를 내려받았다.
10일 국민의힘 신동욱 의원실이 금융감독원으로부터 제출받은 '전자금융 침해사고 신고서'에 따르면, 해커는 지난 10월 22일 오후 7시 11분쯤 미래에셋자산운용의 연기금투자풀 홈페이지에 접근했다. 연기금투자풀은 기획예산처 관할로 정부의 남는 예산과 공공기관의 여유자금을 대신 굴리는 제도이다.
미래에셋자산운용은 2021년 입찰에 성공한 이후 현재까지 주관 운용사로 활동하고 있으며, 올해 6월 말 기준 연기금투자풀 수탁고는 총 77조 원이다. 이 중 미래에셋운용의 머니마켓펀드(MMF) 규모는 12조9천억 원으로 가장 크다.
해커는 서브도메인 관리 및 설정 경로를 탐색한 후, 기본 주소로 직접 접근해 통제를 피했다. 해커는 회원번호를 순차 조회해 개인정보와 비밀번호 해시를 수집한 뒤, 10월 24일 밤 12시 43분부터 11분간 해시값으로 실회원 계정 307개에 로그인한 정황이 확인됐다. 이로 인해 연기금투자풀 홈페이지를 이용하는 임직원 331명의 아이디와 이름, 이메일, 암호화된 비밀번호가 탈취됐다.
또한, 해커는 10월 23일 밤 11시 36분부터 다음날 새벽 2시 23분까지 약 960MB 용량의 첨부파일을 다운로드한 것으로 확인됐다. 이 파일에는 완전위탁형 기금의 2025년 일별 수익률과 시장정보가 포함되어 있었다.
해킹 공격이 발생한 시점에 미래에셋 측은 피해 사실을 인지하지 못했으며, 공격 발생 나흘 뒤인 10월 26일 낮 12시에야 연기금투자풀 홈페이지에 대한 공격 정황을 인지했다.
미래에셋그룹은 계열사 4곳의 대규모 해킹 피해가 발생한 가운데, 정부 기금을 대신 운용하는 홈페이지까지 뚫린 것으로 확인되면서 파장이 커질 것으로 보인다. 이찬진 금융감독원장은 대형 금융회사의 경영진에 대한 책임을 엄중하게 물을 것이라고 지시한 바 있다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0