

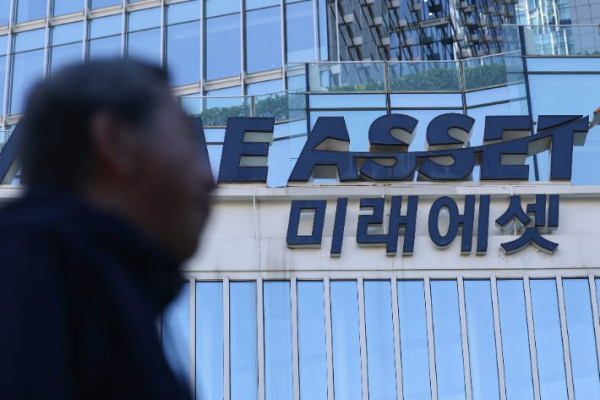
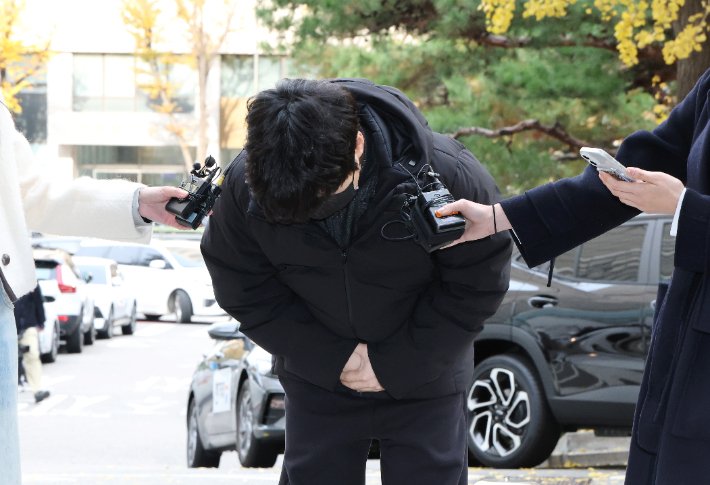
해킹 사고가 발생한 미래에셋생명에서 1만418명의 고객 개인신용정보가 유출된 것으로 확인됐다. 18일 국회 정무위원회 소속 한창민 사회민주당 의원이 금융위원회로부터 제출받은 자료에 따르면, 유출 규모는 당초 알려진 6800명에서 증가했다.
미래에셋생명에서는 지난달 24일 발생한 해킹 사고로 고객의 이름, 주민등록번호, 생년월일, 전화번호, 이메일, 주소, 연계정보(CI) 등이 유출됐다. 또한, 은행명, 마스킹된 계좌번호, 예금주 등 금융거래 정보와 퇴직소득원천징수영수증, 지급명세서, 퇴직연금 현황 등도 포함됐다.
미래에셋생명은 개인신용정보 유출 규모가 1만명을 넘어서면서 신용정보법에 따른 신고 의무가 발생했다. 신용정보법과 시행령에 따르면, 금융회사는 1만명 이상의 신용정보주체에 대한 개인신용정보가 유출되면 지체 없이 금융당국에 신고해야 하며, 정보주체에 대한 통지 의무도 있다.
개인정보 보호법에 따르면 해킹 등 외부의 불법적인 접근으로 개인정보가 유출된 경우, 유출 규모와 관계없이 원칙적으로 72시간 이내에 개인정보보호위원회 등에 신고해야 한다.
가상자산거래소 고팍스를 운영하는 스트리미에서도 2천여명의 정보가 유출된 것으로 확인됐다. 스트리미는 지난 9월 고객과 전현직 임직원을 포함해 9명의 정보가 유출됐다고 공지했으나, 실제 유출 인원은 2009명으로 나타났다.
가상자산거래소 빗썸에서는 지난달 12일 발생한 사고로 고객과 임직원을 합해 7159명의 정보가 유출됐다. 빗썸은 고객 6444명 중 5600명의 정보가 암호화된 파일 형태로 유출됐다고 주장했으나, 당국은 이를 모두 정보 유출로 분류했다.
금융당국에 따르면 지난 5일 기준으로 한 달간 금융권에서 37개사에서 약 47만3천건의 정보가 유출됐다. 같은 기간 자금 탈취 피해 규모는 약 10억원으로 집계됐다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록1
복숭아님의 댓글
처음 알려진 인원보다 유출 규모가 더 커진 것도 찜찜하게 느껴집니다.
해당 고객분들은 안내를 빨리 받고, 혹시 모를 금융사기 피해가 없도록 오래 살펴봐야 할 것 같아요.
회사에서도 사과만 하지 말고 어떤 정보가 어떻게 관리됐는지 제대로 알려주면 좋겠어요.