

최근 한 달여간 금융권 37개사에서 해킹 등 침해사고가 발생해 47만건이 넘는 정보가 유출된 것으로 확인됐다. 일부 금융회사에서는 자금 탈취 피해도 발생해 금융당국은 가상자산사업자를 포함한 금융회사 580여곳을 대상으로 보안체계 전수점검에 착수하기로 했다.
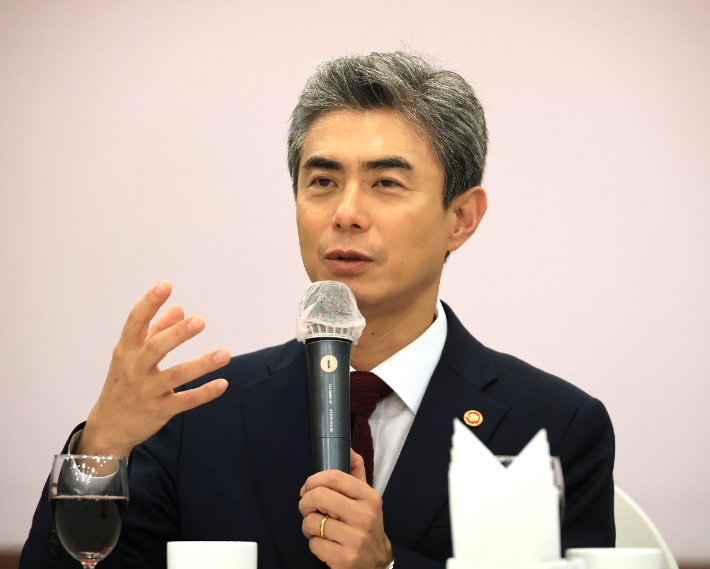
금융위원회는 5일 오전 금융보안원 여의도 분원에서 이억원 금융위원장 주재로 'AI 시대 보안체계 혁신을 위한 전 금융권 간담회'를 열고 이 같은 대책을 발표했다. 이날 회의에서는 금융권 보안관리 취약점 개선, 소비자 2차 피해 방지, 인공지능(AI) 시대에 대응한 새로운 보안체계 구축 방안 등이 논의됐다.
금융위에 따르면, 지난 9월 30일부터 이달 3일까지 금융권 37개사에서 총 40건의 침해사고가 신고됐다. 유출된 정보는 약 47만3천건에 달하며, 사고는 은행 4곳, 금융투자회사 5곳, 보험사 3곳, 저축은행 5곳, 온라인투자연계금융업체 4곳, 가상자산 관련 업체 3곳 등에서 발생했다.
특히 지난달 14일 전 금융권을 대상으로 한 보안 체크리스트 점검 이후에도 중소형 금융회사와 전자금융업자, 가상자산사업자 등을 중심으로 사고가 이어졌다. 현재까지 신고된 자금 탈취 규모는 약 10억 원 수준이다. 자금은 주로 가상자산 핫월렛과 소비성 포인트, 예치금 등에서 이체가 발생했다. 다만, 개별 이용자의 직접적인 자금손실은 확인되지 않았다.
금융당국은 전자금융거래법상 무과실 손해배상 책임과 가상자산 이용자 보호법상 보험가입 및 적립금 마련 의무 등을 바탕으로 금융회사의 소비자 보호 조치를 지도·감독할 방침이다.
금융당국은 기존 보안점검이 취약점을 제거하는 데 한계가 있다고 보고 점검 범위와 강도를 대폭 확대하기로 했다. 약 580개사를 대상으로 모든 IT 자산의 외부접점과 내부통제체계를 전수점검할 예정이다. 점검은 금융회사가 자체적으로 진행하되, 부실하거나 중대한 취약점이 발견되면 금융감독원과 금융보안원이 직접 현장점검에 나선다.
금융당국은 전수점검 이후 침해사고가 발생할 경우 기존 점검의 적정성을 따져 책임을 묻기로 했다. 또한, 금융회사가 외부 전문기관으로부터 받는 보안 취약점 분석·평가는 연 1회에서 2회로 늘릴 계획이다.
정보유출에 따른 보이스피싱 등 2차 피해 방지책도 마련됐다. 금융당국은 개인정보가 불법 유통되는지 감시하고, 인공지능을 활용해 의심거래의 보이스피싱 연루 가능성을 평가하는 '피싱지수'를 이달부터 시범 도입한다.
이억원 금융위원장은 "고객의 정보와 재산을 지키지 못하는 금융회사는 이미 그 존재가치를 잃은 것"이라고 강조하며, 보안은 최고경영자가 직접 책임져야 할 핵심 경영과제라고 말했다.
사진제공 : 노컷뉴스
@호주코리안닷컴 보도국
댓글목록0