

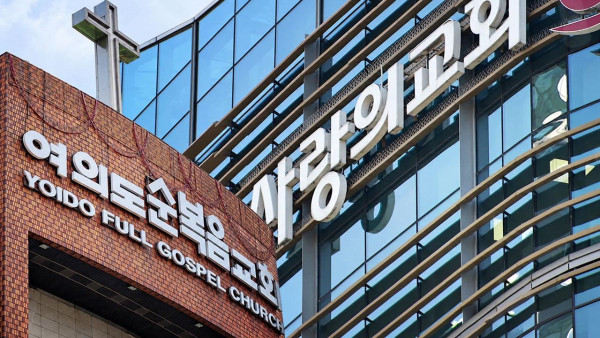
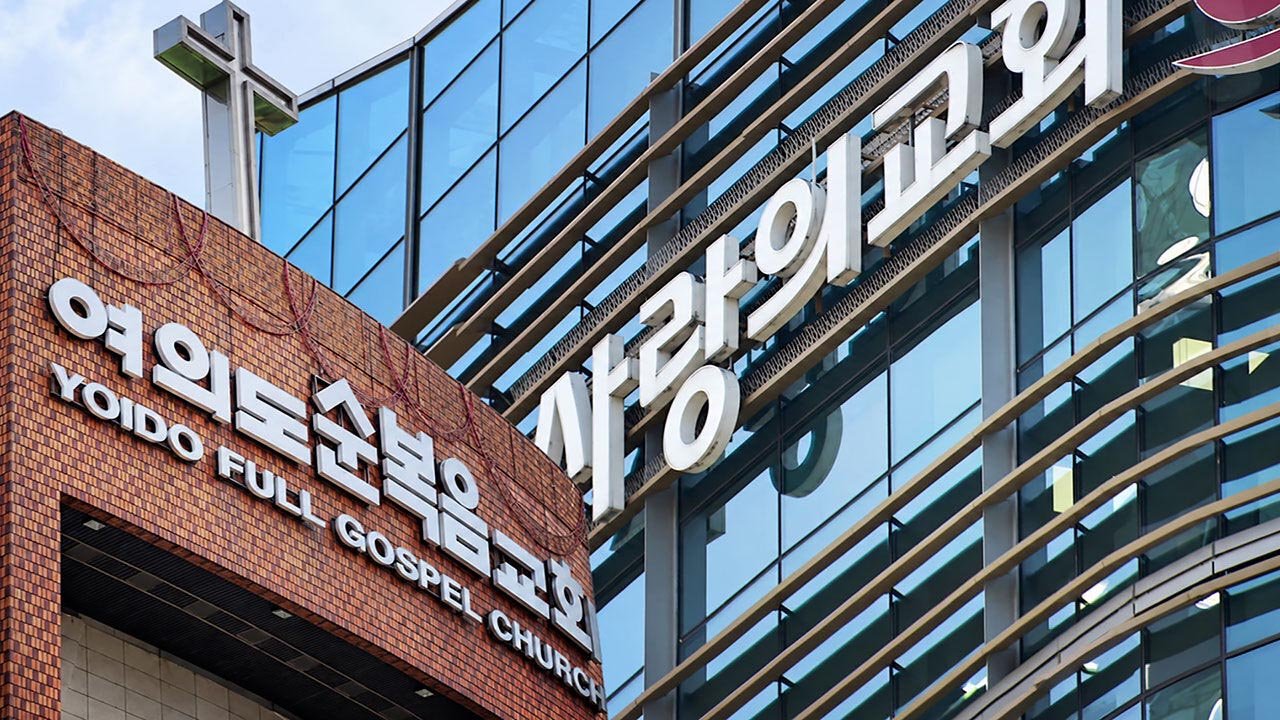
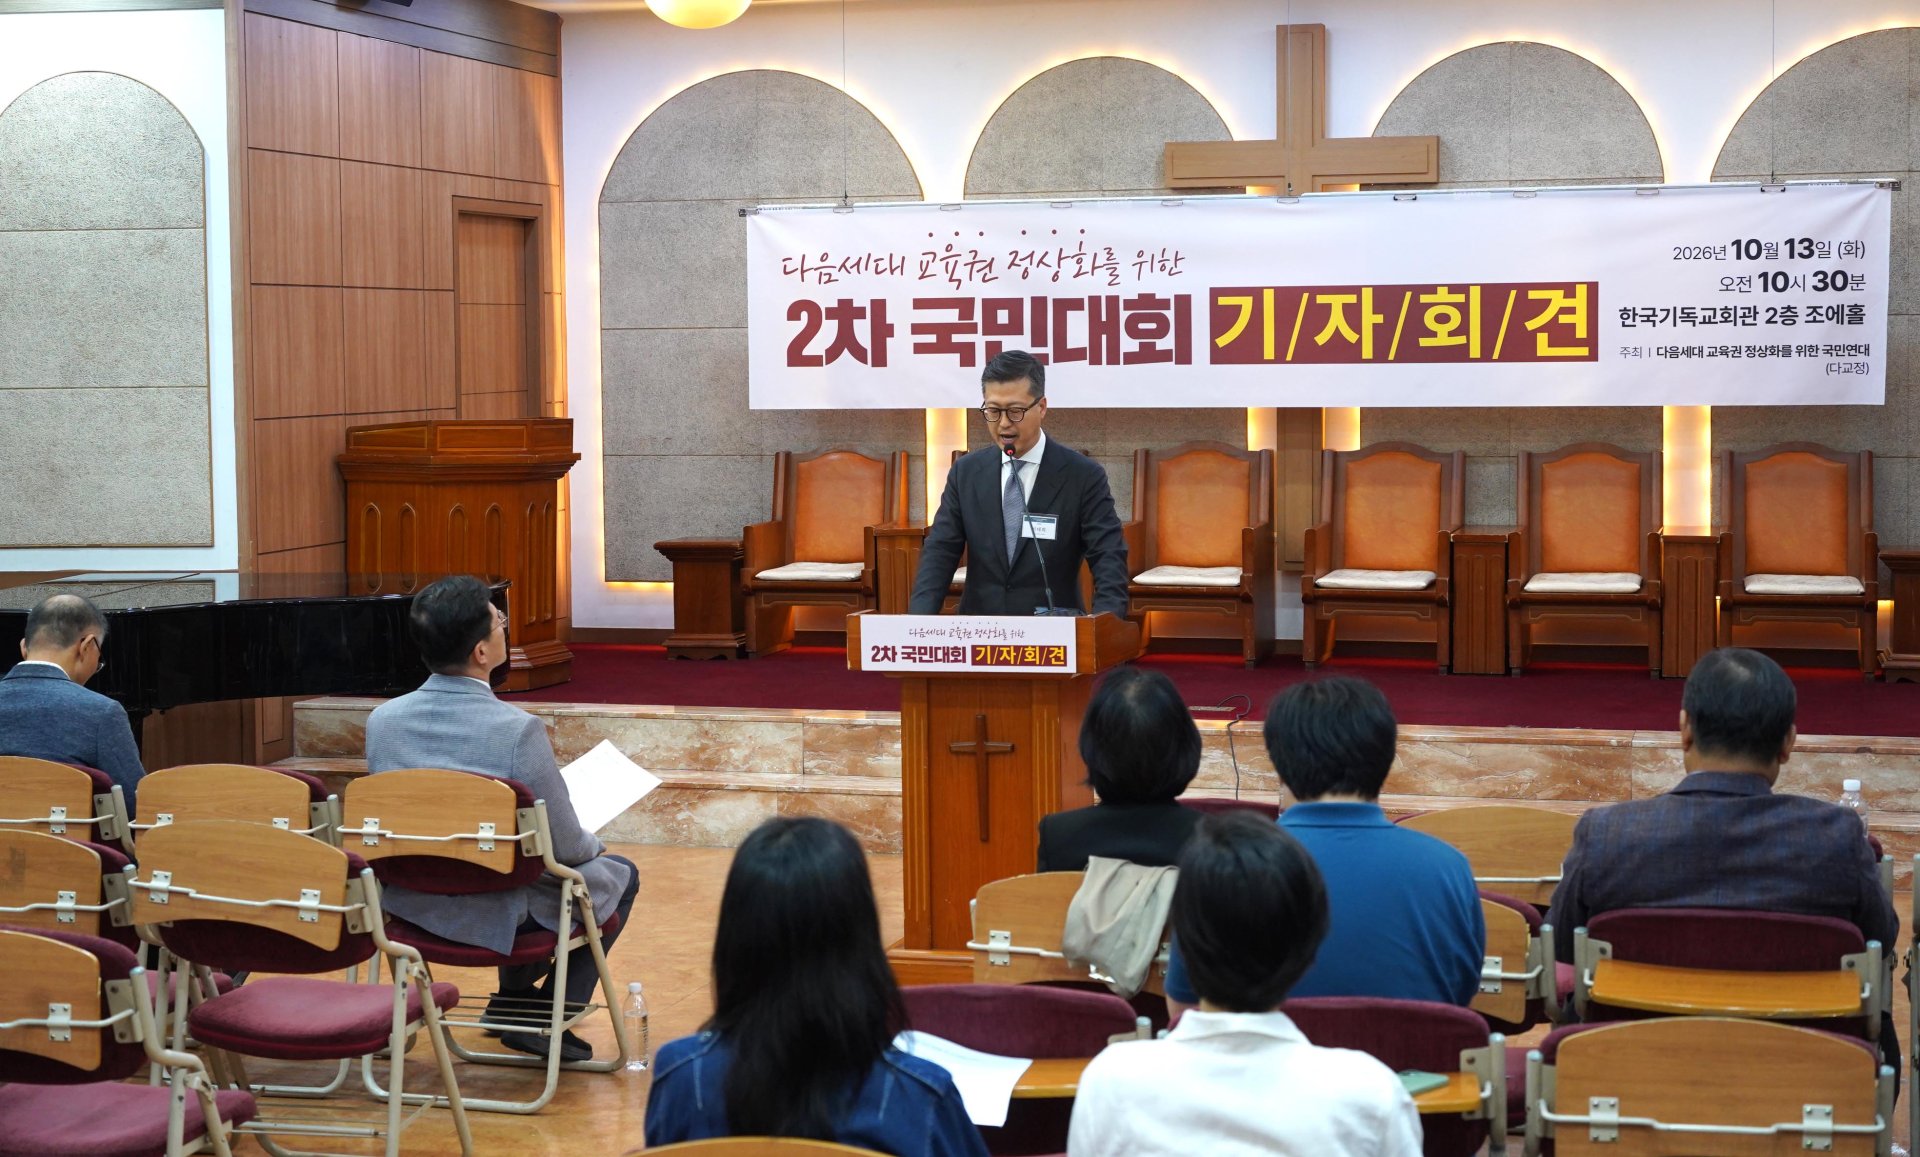
한국교회언론회가 최근 사랑의교회와 여의도순복음교회에 대한 해킹 공격과 관련하여 사이버 공격의 위험성을 경고하며 성도들의 개인 정보 보호의 중요성을 강조하는 논평을 발표했다. 이 논평은 10월 13일에 발표되었다.
교회언론회는 성도의 영혼을 돌보는 것처럼 성도 개개인의 정보를 안전하게 보호하고 관리해야 할 책임이 있다고 밝혔다. 이들은 새어나간 정보가 2차 범죄에 악용될 경우 공동체 전체에 심대한 피해를 줄 수 있다고 경고했다.
또한, 교회가 사이버 공격을 예방하고 피해를 줄이기 위해서는 몇 가지 조치를 취해야 한다고 강조했다. 첫째, 교적, 재정, 홈페이지 데이터베이스를 분리하고 개인 정보를 암호화해야 한다. 둘째, 관리자 계정에 2단계 인증을 의무화하여 비밀번호 유출 시 외부 접속을 차단해야 한다. 셋째, 정기적인 보안 점검과 자료 백업을 통해 대응 체계를 갖춰야 한다.
교회 행정 관계자는 개인 계정, 이메일, 카카오톡 등의 비밀번호를 분류해 보관하고, 개인 정보를 불필요하게 많이 수집하거나 공유하지 말아야 한다고 강조했다.
교회언론회는 사이버 공격이 금융, 산업, 국가 기관으로까지 확산되고 있으며, 교회도 예외가 아니라고 지적했다. 최근 한 달 사이에 3억 2천만 개의 개인정보가 해킹당한 사례가 있으며, 사이버 공격 건수는 매년 증가하고 있다.
전문가들은 교회의 정보 보안에 대한 인식과 관리 체계를 개선해야 한다고 조언하고 있다. 교회에는 교인에 대한 중요한 신상 정보가 포함되어 있어, 이러한 정보가 해킹될 경우 교회에 대한 신뢰감이 떨어질 수 있다.
교회는 성도의 영혼 구원의 목적을 이루기 위해 개인 신상과 정보 보호에 앞장서야 한다고 강조했다.
사진제공 : 크리스천투데이
@호주코리안닷컴 보도국
댓글목록0