

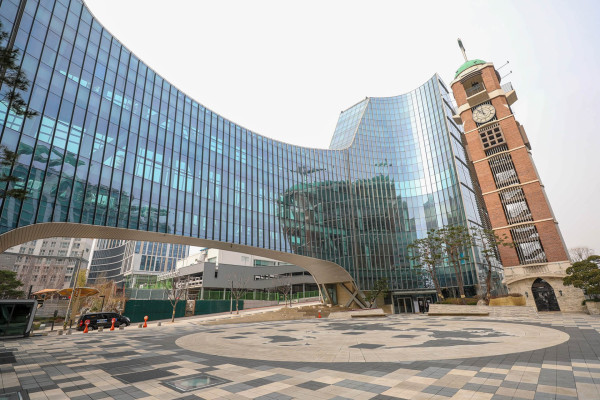
여의도순복음교회가 성도 약 85만 명의 개인정보가 유출되었을 가능성이 있다고 밝혔다. 교회 측은 개인정보 변경 이력이 유출된 것으로 의심하고 있다. 사랑의교회 또한 개인정보 유출 가능성을 발견하고 비상대책팀을 구성해 관계기관에 신고했다.
이번 사건은 교회 정보 관리에 대한 경고로 해석되고 있다. 교회는 행정의 편리함을 위해 다양한 업무를 전산화하고 있으며, 대형 교회일수록 성도 정보를 효율적으로 관리하기 위해 통합 전산시스템을 구축하고 있다. 그러나 이러한 시스템이 성도의 개인적인 삶과 신앙을 들여다보는 도구로 변질될 수 있다는 우려가 제기되고 있다.
교회는 필요한 범위에서 교인 명부와 세례, 입교 기록 등을 관리할 수 있지만, 성도의 개인적인 고백과 기도 제목, 가정의 아픔까지 데이터로 관리하는 것은 바람직하지 않다는 지적이 있다. 특히, 상담 내용이 교인 관리 시스템에 저장될 경우 성도를 위협하는 정보로 변질될 수 있는 위험이 존재한다.
AI 기술의 발전으로 인해 개인정보 유출이 더욱 심각한 문제로 대두되고 있다. 유출된 자료가 결합되고 분석되어 또 다른 공격에 이용될 수 있는 가능성이 커지고 있으며, 이러한 상황에서 교회는 불필요한 정보를 수집하지 않는 것이 중요하다고 강조되고 있다.
교회는 꼭 필요한 정보만 기록하고, 더 이상 필요하지 않은 자료는 적절히 파기해야 하며, 행정자료와 교인 정보의 접근 권한을 엄격히 구분해야 한다. 종이 기록도 안전하다고 할 수 없으므로 철저한 관리가 필요하다.
이번 해킹 사건은 교회가 성도를 효율적으로 관리하고 통제하려는 유혹에서 벗어나야 한다는 교훈을 남기고 있다. 교회의 사명은 성도를 데이터로 관리하는 것이 아니라, 하나님께서 맡기신 영혼을 사랑으로 돌보고 보호하는 것이라는 점이 강조되고 있다.
사진제공 : 크리스천투데이
@호주코리안닷컴 보도국
댓글목록1
호호아줌마님의 댓글
교회가 꼭 필요한 정보만 조심해서 다루고, 상담이나 기도제목 같은 민감한 내용은 더 잘 보호해주면 좋겠어요.